

Con la disponibilità generale di WSL Containers, Microsoft porta i container Linux nel Sottosistema Windows per Linux come funzione ufficiale. Per provarla basta eseguire wsl --updateusando powershell. La build che la include è la 3.0.1, da non confondere con un WSL 3.
Il pacchetto si compone di due parti. La prima è wslc.exe, uno strumento da riga di comando per creare, eseguire e distribuire container, affiancato dall’alias container.exe che ripropone comandi familiari a chi usa Docker. La seconda è un’API che permette alle app Windows native di avviare e controllare container Linux da codice, utile per esempio con i carichi di lavoro di intelligenza artificiale in locale.
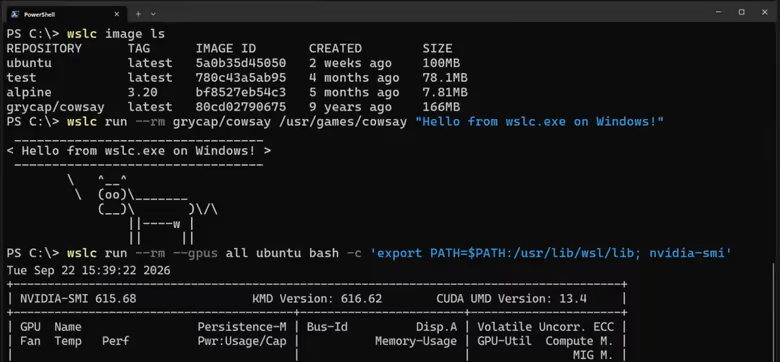
Finora, chi voleva container Linux su Windows doveva installare Docker Desktop oppure configurare a mano Docker Engine dentro una distribuzione WSL. Adesso esiste un percorso di prima parte, open source tramite il repository microsoft/wsl, indicato come pronto per sviluppo e produzione e disponibile ovunque WSL sia supportato, Windows 10 e Windows Server inclusi.
Questi container non usano il kernel di Windows, ma girano su un vero kernel Linux, dentro l’infrastruttura di macchine virtuali di WSL, quindi non c’è alcuno strato di traduzione. È una scelta con effetti pratici su isolamento, rete e prestazioni dei file, ed è il motivo per cui la novità interessa sia ai singoli sviluppatori sia ai team IT.
WSL Containers: sessioni isolate, virtiofs e la nuova rete Consommé
La differenza rispetto al WSL tradizionale sta nell’architettura. Nel modello classico le app dialogano con wslservice.exe, un servizio Windows privilegiato che crea la macchina virtuale. Con WSL Containers, invece, il servizio non ne mantiene la proprietà, perché avvia un processo figlio, wslcsession.exe, che lavora per conto di chi lo usa e gestisce creazione dei container, cartelle montate e porte. Ogni sessione vive quindi in un processo separato, con meno privilegi e un proprio disco virtuale (VHD). L’accesso alle cartelle di Windows passa da virtiofs, che secondo Microsoft è circa due volte più veloce di plan9, il protocollo usato finora dalle distribuzioni WSL. Chi ha bisogno di un filesystem Linux nativo o di un limite di spazio può ripiegare su volumi basati su VHD.
Sul fronte rete debutta Consommé, e il traffico della macchina virtuale esce come frame Ethernet in una coda virtio. Un processo Windows, eseguito con i permessi di chi lavora, risolve le query DNS, instrada TCP e UDP e mappa le porte. Il traffico appare come quello di un normale programma Windows, quindi la convivenza con VPN e firewall dovrebbe migliorare, un punto dolente storico di WSL. Il rilascio aggiunge anche il riavvio dei container, la copia di file con cp, il collegamento e lo scollegamento dalle reti, gli health check, gli eventi in tempo reale e l’opzione --mount.
Gestione aziendale, integrazioni e limiti ancora aperti
Per le aziende il punto forte è la governance. Microsoft Intune può abilitare o disabilitare l’intera funzione e limitare il download delle immagini a un elenco di registri approvati. Inoltre, Microsoft Defender for Endpoint estende al mondo dei container la propria visibilità su processi, file e attività di rete, collegandola all’host Windows. Anche l’ecosistema si muove. I Dev Containers di VS Code possono usare wslc come driver, Aspire lo tratta come runtime di prima classe e sono già nati progetti della comunità, tra cui un’interfaccia da terminale e un’app desktop per la gestione.
Le rifiniture, tuttavia, non sono complete. I Dev Containers continuano a cercare il comando docker anche dopo aver impostato wslc, quindi l’integrazione richiede ancora qualche verifica. Manca poi il supporto a Compose, la richiesta più frequente. Microsoft vuole far funzionare wsl compose up con i file compose.yaml esistenti, senza modifiche. Per ora ogni container di un progetto multi-servizio va avviato a mano. Pesa anche l’assenza di –privileged, che costringe chi usa kind o k3d a restare su Docker.
WSL Containers, un’alternativa credibile a Docker Desktop
WSL Containers è un lavoro solido e ben impostato. Offre un’interfaccia che chi conosce Docker padroneggia in pochi minuti, un’architettura pensata per l’isolamento e una rete che promette di ridurre i problemi con VPN e firewall. Non è poco, soprattutto in contesti aziendali. Resta però l’assenza di Compose e di –privileged nei flussi di lavoro più articolati.
Per chi lavora su un singolo container, su un’app che ne richiede uno o due o su una pipeline semplice, vale la pena provarlo subito. Per farlo, basta aggiornare WSL, lanciare wslc run --rm -it ubuntu:latest e valutare la velocità dei montaggi e la rete. Se invece il progetto dipende da stack multi-container o da cluster Kubernetes locali, conviene mantenere Docker Desktop e aspettare le prossime iterazioni.