Per anni Windows Hello è rimasto una comodità da portatile, mentre sui desktop si finiva per usare il PIN oppure accessori USB tenuti ai margini delle protezioni più robuste del sistema. Nel 2026 il quadro è cambiato. Con l’aggiornamento di luglio Microsoft ha aperto ai lettori d’impronte esterni certificati Enhanced Sign-in Security (ESS), la modalità che isola il confronto biometrico in una zona di memoria protetta dalla virtualizzazione. Il riconoscimento del volto, invece, dalla primavera 2025 richiede che il viso sia visibile al sensore infrarosso e anche a quello a colori, quindi al buio completo non funziona più.
Di conseguenza, oggi la scelta di un accessorio Hello parte dal livello di sicurezza che si vuole mantenere e solo dopo arriva a risoluzione e prezzo. Ho messo a confronto due prodotti arrivati su Amazon Italia nel corso dell’anno. La NexiGo HelloCam Ultra porta la serie HelloCam dal Full HD a 30 fps del modello originale al 4K, con modulo infrarosso e otturatore motorizzato.
La Kensington VeriMark IT 2.0 riprende il formato chiavetta della prima VeriMark IT e aggiunge la certificazione ESS. NexiGo è un marchio statunitense nato con le webcam economiche, mentre Kensington produce da decenni accessori di sicurezza per le aziende. Sono due strade per entrare nel PC senza digitare nulla, con conseguenze opposte su come Windows protegge le credenziali dell’account.
Cosa succede dentro Windows mentre ti riconosce
Durante la configurazione di Windows Hello, il sistema genera per ogni account una coppia di chiavi crittografiche legata al TPM 2.0, il chip di sicurezza della scheda madre. La chiave privata non lascia mai il dispositivo e viene sbloccata soltanto da un accesso locale come il PIN, il volto o l’impronta. Il servizio remoto, che sia l’account Microsoft, Entra ID o un sito che accetta le passkey, riceve solo una firma digitale prodotta da quella chiave. Per questo il PIN di Hello, anche se corto e non complesso, protegge più di una password lunga: vale solo su quella macchina e il TPM blocca i tentativi ripetuti.
La biometria, quindi, è solo un’altra scorciatoia per arrivare alla chiave custodita nel TPM. Il punto delicato è il luogo in cui avviene il confronto fra l’immagine acquisita e il modello registrato. Senza ESS questa operazione gira nello spazio ordinario del sistema operativo, dove un malware con privilegi elevati potrebbe in teoria intercettare o sostituire i dati del sensore. Con ESS attivo, invece, il modello biometrico viene cifrato con chiavi accessibili solo alla Virtualization-Based Security (VBS), e la verifica si svolge in un ambiente isolato che nemmeno il kernel di Windows può leggere.
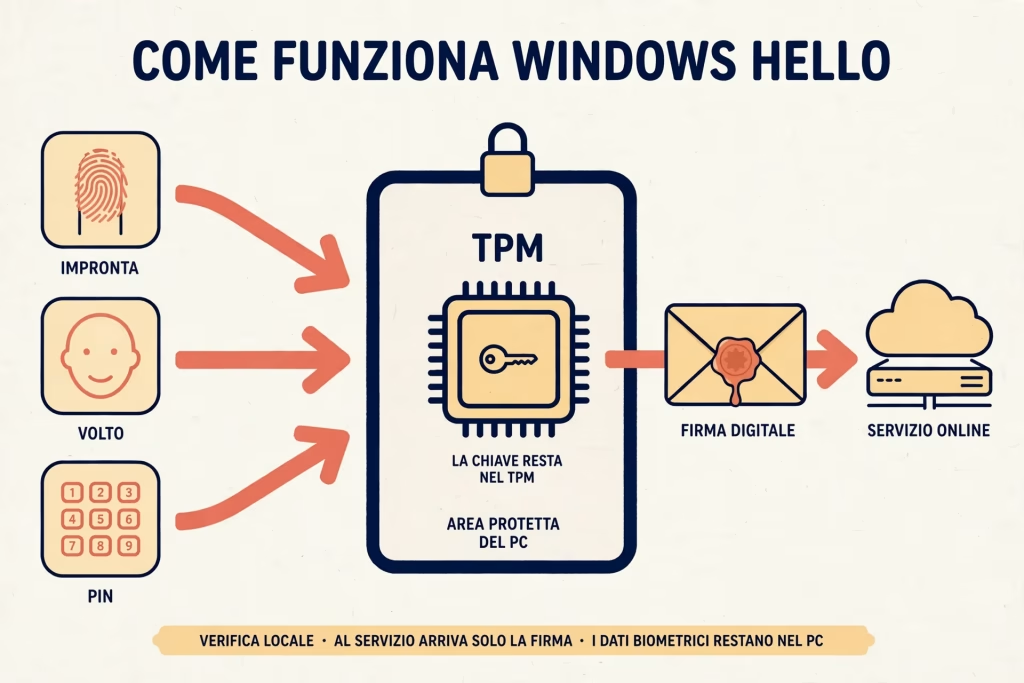
Per le impronte il collegamento passa inoltre attraverso SDCP (Secure Device Connection Protocol), un protocollo che autentica il lettore con un certificato e cifra il canale USB. I lettori di impronte più recenti aggiungono il Match-in-Sensor, cioè conservano e confrontano l’impronta dentro il chip del sensore, così al PC arriva unicamente l’esito del controllo. Le fotocamere esterne non hanno un equivalente. Microsoft non certifica ESS per i moduli video collegati via USB.
Il compromesso nascosto fra volto e impronta
Sui PC che soddisfano i requisiti hardware, ESS è attivo per impostazione predefinita, e su tutti i Copilot+ PC lo è fin dal primo avvio. Con ESS acceso, Windows ignora qualunque sensore biometrico non certificato, e una webcam a infrarossi USB, per quanto ben fatta, ricade sempre fra questi. Per farla funzionare bisogna aprire Impostazioni, Account, Opzioni di accesso e abilitare l’accesso con fotocamera esterna o lettore d’impronte, un’opzione che spegne ESS per l’intero sistema e non soltanto per la webcam. Il problema è che la protezione persa copre proprio lo scenario più grave, quello di un PC già compromesso da software con privilegi di amministratore.
Il secondo vincolo è la luce. Dopo la correzione di una vulnerabilità di spoofing, arrivata con gli aggiornamenti di aprile 2025, Windows pretende che il volto compaia anche nel flusso a colori, e in una stanza con poca luce lo sblocco fallisce. Ne esce una regola semplice. Se il tuo PC esegue VBS (sicurezza basata sulla virtualizzazione) e vuoi mantenere ESS, l’impronta è il solo sensore esterno compatibile. Se invece sul tuo computer fisso ESS non è attivo, situazione frequente sui mini pc, desktop assemblati o privi di sensori biometrici, la webcam ti regala lo sblocco più rapido in assoluto, perché basta sedersi alla scrivania.
NexiGo HelloCam Ultra, il 4K che apre la tendina da solo
La NexiGo HelloCam Ultra pesa 141 grammi e si aggancia al bordo del monitor con una clip orientabile, oppure si avvita su un treppiede. Sul corpo c’è un connettore USB-C e nella confezione si trova un cavo verso USB-A, scelta prudente per i desktop con poche porte USB-C sul pannello frontale. All’interno lavorano due moduli distinti: la fotocamera RGB e quella a infrarossi con il relativo illuminatore, che Windows riconosce come due periferiche separate senza driver aggiuntivi.
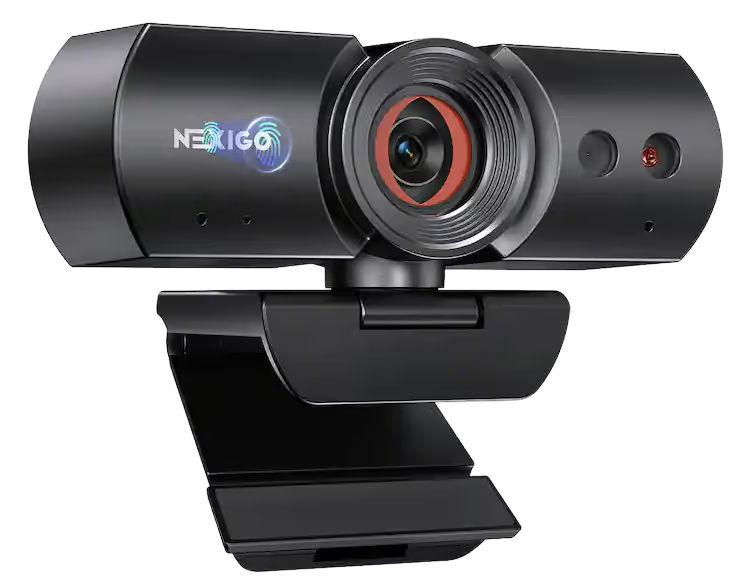
Il sensore a colori registra in 4K a 30 fps oppure in 1080p a 60 fps, con riduzione del rumore 3D, esposizione automatica e zoom digitale su nove livelli. La messa a fuoco è fissa e ottimizzata fra circa 30 e 120 centimetri, la distanza tipica di una postazione da scrivania. Con buona luce l’immagine è nitida e con una resa cromatica naturale, chiaramente superiore alle fotocamere dei portatili, mentre con la sola lampada della sera compare un po’ di grana. Il 4K ha senso soprattutto per registrare con OBS, perché Teams e Zoom nelle chiamate normali restano in Full HD.
Lo sblocco con il volto richiede circa un secondo, funziona con gli occhiali e regge bene una luce ambientale modesta. L’elemento più caratteristico è l’otturatore elettronico, una tendina motorizzata che si apre solo quando un’applicazione attiva la fotocamera e si richiude a fine chiamata. Un comando di blocco permette di tenerla chiusa a prescindere dal software. I due microfoni stereo attenuano la tastiera senza fare miracoli negli ambienti rumorosi. Su Linux, invece, la webcam funziona come normale periferica UVC su Fedora e derivate di Red Hat, e il modulo infrarosso può essere provato con Howdy per lo sblocco facciale. Il prezzo della NexiGo HelloCam Ultra è di 119,99 euro.
Kensington VeriMark IT 2.0, 5 grammi di sicurezza certificata
La VeriMark IT 2.0 è una chiavetta da 5 g e meno di due centimetri per lato, con scocca in lega di zinco, cappuccio di protezione e cordino per non perderla. La versione provata usa un connettore USB-C (codice K64705WW), mentre per i PC con sole porte USB-A esiste la variante K64740WW. Non serve alcun software, perché il driver arriva da Windows Update al primo inserimento e l’impronta si registra dalle Opzioni di accesso dopo aver impostato il PIN.
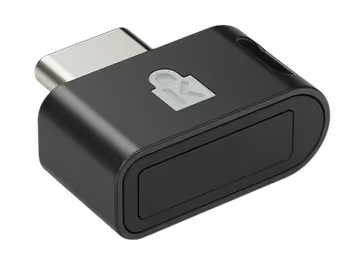
Il sensore è capacitivo a 360 gradi, quindi legge il dito in qualsiasi orientamento, e lavora in modalità Match-in-Sensor con canale SDCP. I valori di riferimento sono un FRR del 2,2%, cioè circa un rifiuto ogni 45 tentativi con il dito corretto, e un FAR dello 0,0001%, una probabilità su un milione di accettare un dito estraneo. Nell’uso quotidiano il secondo tentativo si rende necessario di rado, e il lettore riconosce anche dita leggermente umide, situazione in cui molti sensori integrati nei portatili sbagliano.
Il valore aggiunto sta nella certificazione ESS. Con Windows 11, nelle versioni 24H2 o 25H2 aggiornate a luglio 2026, la chiavetta viene accettata senza disattivare la sicurezza avanzata ESS. Il supporto riguarda sia i PC con processori x86 sia quelli ARM con Snapdragon. Inoltre il lettore fa da autenticatore WebAuthn, così la stessa impronta conferma le passkey dei siti, l’accesso a Microsoft 365 e l’autenticazione a più fattori di Entra ID. Il prezzo della VeriMark IT 2.0 è di 56,61 euro, con due anni di garanzia.
Verifiche da fare prima di scegliere
Conviene capire subito se il tuo PC esegue VBS, perché da questo dipende se ESS è in gioco. Bastano due comandi in una finestra di PowerShell aperta come amministratore.
# Stato di VBS: 0 = disattivata, 1 = attivata ma ferma, 2 = in esecuzione
(Get-CimInstance -Namespace root\Microsoft\Windows\DeviceGuard -ClassName Win32_DeviceGuard).VirtualizationBasedSecurityStatus

# Sensori biometrici e fotocamere riconosciuti dal sistema
Get-PnpDevice -Class Biometric, Camera | Select-Object Status, FriendlyName
Se il primo comando restituisce 2, ESS può essere attivo e il lettore certificato è la scelta migliore. Con il valore 0 la webcam si può usare senza perdere nulla. Il secondo comando, invece, elenca i sensori già presenti e mostra se il computer dispone di un lettore o di una fotocamera infrarossa integrati. Nella categoria Image Windows elenca anche gli scanner delle stampanti multifunzione, che vanno ignorati. Una webcam in elenco, inoltre, non basta per Hello: quelle compatibili compaiono con una seconda voce dedicata al sensore infrarosso, di solito con IR nel nome.
Qualche accorgimento migliora l’affidabilità nel tempo.
- Porta diretta. Collega la webcam a un connettore della scheda madre e non a un hub passivo, perché i flussi infrarosso e a colori viaggiano insieme e un hub che divide la banda può far fallire lo sblocco.
- Due dita. Registra l’indice di entrambe le mani.
- Volto aggiornato. Usa la funzione di miglioramento del riconoscimento con e senza occhiali.
- PIN di riserva. Tienilo sempre attivo, perché resta il metodo di emergenza se il sensore viene scollegato.
Comodità o sicurezza, l’ago della bilancia è ESS
Con ESS aperto ai lettori esterni, Windows Hello può offrire al computer fisso le stesse garanzie di un notebook di fascia alta, a patto di scegliere l’accessorio in base al modo in cui il sistema protegge le chiavi. La webcam a infrarossi regala l’accesso più naturale, perché ti siedi e il desktop è pronto, e unisce in un solo oggetto la fotocamera per le riunioni e lo sblocco. È la scelta adatta al fisso di casa con ESS spento o alla postazione di chi passa la giornata in videochiamata.
Il lettore d’impronte certificato, invece, conserva intatta la catena di protezione che va dal sensore all’isolamento VBS, ed è l’unica biometria esterna che convive con ESS acceso. Per account aziendali, passkey e Copilot+ PC senza sensori integrati è la strada più lineare e sicura.
Segui Gomoot
Le nostre recensioni e notizie, dove le cerchi già.